Kimsuky Disinyalir Kembangkan AI untuk Otomatisasi Serangan Siber dan Malware
Kelompok hacker Korea Utara, Kimsuky, dilaporkan mengembangkan model AI berbasis LLM untuk mengotomatisasi serangan siber, menganalisis data curian, dan melancarkan phishing. Temuan dari perusahaan keamanan siber Genians menunjukkan mereka menggunakan perangkat seperti Ollama, GPT4All, dan Msty, serta kerangka kerja agen AI. Meski belum diverifikasi independen, hal ini menandakan peningkatan kapabilitas siber Korut.
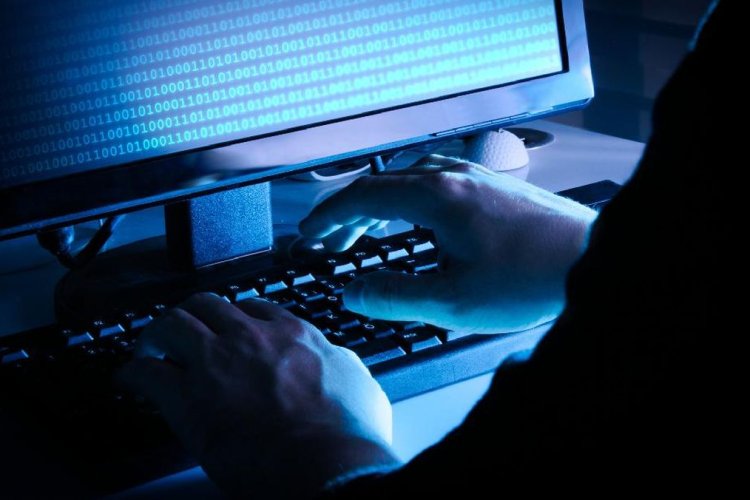
Kelompok peretas asal Korea Utara, Kimsuky, dilaporkan tengah mengembangkan model kecerdasan buatan (AI) berbasis model bahasa besar (LLM) serta merakit perangkat lunak yang dapat membantu mengotomatisasi serangan siber, menganalisis data curian, dan melancarkan serangan phishing. Temuan ini diungkap oleh perusahaan keamanan siber asal Korea Selatan, Genians, yang mendeteksi adanya persiapan infrastruktur untuk menjalankan dan mengelola model AI secara lokal oleh kelompok tersebut.
Genians menemukan bahwa Kimsuky telah menyiapkan berbagai perangkat AI, termasuk Ollama, GPT4All, dan Msty, serta teknologi pencarian dokumen yang dikenal sebagai Retrieval-Augmented Generation (RAG). Dengan perangkat ini, para peretas dapat memproses dokumen tanpa harus mengirimkan informasi sensitif ke layanan AI pihak luar, sehingga meningkatkan kerahasiaan operasi mereka.
Selain itu, Genians juga menemukan kerangka kerja pengembangan agen AI, perangkat lunak pengubah suara ke teks (speech-to-text), serta Cursor, peranti pemrogram berorientasi AI, pada infrastruktur yang terhubung dengan serangan tersebut. Hal ini mengindikasikan bahwa Kimsuky tidak hanya memanfaatkan AI generatif untuk membuat umpan phishing, tetapi juga mulai membangun kapasitas untuk mengintegrasikan model AI ke dalam pengembangan malware, analisis data, hingga otomatisasi serangan.
Genians juga menemukan dokumen umpan bertema keuangan dan mata uang kripto yang diduga dibuat menggunakan AI. Materi-materi ini dirancang agar menyerupai laporan investasi resmi maupun dokumen kerja lainnya, sehingga lebih meyakinkan korban untuk terjebak dalam serangan phishing.
Meskipun temuan ini belum diverifikasi secara independen, otoritas Amerika Serikat dan Korea Selatan, serta para pakar keamanan siber, telah lama menyatakan bahwa Korea Utara menggunakan unit-unit siber milik negara untuk kegiatan mata-mata, pencurian, dan pengumpulan dana. Pada tahun 2023, Departemen Keuangan AS bahkan menjatuhkan sanksi terhadap Kimsuky dan menyebutnya sebagai kelompok peretas-intelijen yang dikendalikan pemerintah Korut untuk mendukung tujuan strategis Pyongyang.
Dengan perkembangan ini, kekhawatiran akan meningkatnya kemampuan siber Korea Utara semakin nyata, terutama dalam memanfaatkan teknologi AI untuk memperluas jangkauan serangan mereka. Para ahli memperingatkan bahwa penggunaan AI oleh kelompok peretas dapat membuat serangan siber menjadi lebih canggih dan sulit dideteksi.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0

Comments (0)