BSSN Peringatkan Dua Celah Kritis PHP, Situs Web Berisiko Diserang dari Jarak Jauh
BSSN memperingatkan dua celah keamanan kritis pada PHP, yakni CVE-2026-109618 dan CVE-2026-109619, yang berpotensi memungkinkan penyerang menjalankan kode berbahaya dari jarak jauh tanpa autentikasi. Pemilik dan pengelola website diminta segera memperbarui PHP ke versi yang telah diperbaiki. Komdigi menegaskan pembaruan keamanan adalah langkah utama, bukan sekadar perubahan konfigurasi.
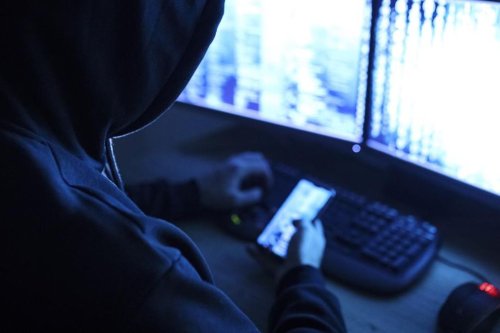
Badan Siber dan Sandi Negara (BSSN) mengeluarkan peringatan serius kepada pemilik dan pengelola website terkait dua celah keamanan kritis yang ditemukan pada PHP. Peringatan ini disampaikan BSSN melalui akun resminya di platform X pada Kamis (22/10), dengan menekankan bahwa pengelola website perlu segera mengambil tindakan pengamanan untuk mengurangi risiko serangan siber.
Dua kerentanan tersebut teridentifikasi dengan kode CVE-2026-109618 dan CVE-2026-109619. Menurut laporan Security Advisory yang diterbitkan BSSN, kedua celah ini berpotensi dimanfaatkan penyerang untuk menjalankan kode berbahaya dari jarak jauh atau remote code execution (RCE).
Celah CVE-2026-109618 muncul ketika PHP mengalami masalah dalam penanganan out-of-memory (OOM), yaitu kondisi saat memori komputer tidak lagi mencukupi. Kesalahan pengelolaan memori ini terjadi saat server memproses permintaan HTTP yang dikirim pengguna. Lewat celah tersebut, peretas dapat mengirim permintaan khusus ke server tanpa perlu melakukan autentikasi lebih dulu. Jika berhasil, penyerang berpotensi menjalankan perintah atau kode berbahaya dari jarak jauh pada server yang terdampak.
Sementara itu, CVE-2026-109619 ditemukan pada mekanisme pengelolaan memori PHP. Kerentanan ini terjadi ketika PHP masih mencoba mengakses bagian memori yang sebenarnya sudah tidak digunakan dan telah dilepaskan. Kesalahan tersebut dapat mengganggu kinerja server sekaligus membuka peluang bagi peretas untuk menjalankan kode berbahaya dari jarak jauh tanpa autentikasi. Meski demikian, BSSN menyebut keberhasilan eksploitasi bergantung pada kondisi pemrosesan permintaan dan konfigurasi lingkungan PHP.
BSSN merinci sejumlah versi PHP yang terdampak, mulai dari PHP 8.5, 8.4, 8.3, hingga 8.2. Versi PHP 8.1 dan yang lebih lama juga berpotensi terdampak, terlebih karena sudah berstatus end-of-life (EOL) atau tidak lagi mendapat dukungan resmi.
Untuk memitigasi risiko, BSSN menyarankan agar pembaruan diterapkan pada seluruh runtime PHP yang digunakan layanan web. Pengelola diminta memperbarui PHP ke versi yang telah diperbaiki, seperti PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35 sesuai jalur versinya. Apabila pembaruan belum dapat dilakukan, langkah sementara yang bisa diambil adalah membatasi akses jaringan ke sistem terdampak atau mengisolasi layanan yang terhubung ke internet hingga patch dapat diterapkan.
Senada dengan BSSN, Kementerian Komunikasi dan Digital (Komdigi) mengimbau pemilik dan pengelola website untuk tidak menunda pembaruan PHP. Komdigi menegaskan bahwa pengelola sistem perlu memprioritaskan pembaruan pada instalasi PHP yang terdampak. Menurut Komdigi, tindakan utama untuk menutup kedua kerentanan tersebut adalah memasang security update yang sesuai, karena perubahan konfigurasi saja tidak memberikan perlindungan menyeluruh.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0

Comments (0)