Cathay Pacific Akui Data 53 Ribu Pemesanan Tiket Bocor, Ini Penyebabnya
Cathay Pacific mengonfirmasi kebocoran data di penyedia perangkat lunak Amadeus berdampak pada sekitar 53.000 pemesanan tiket. Data yang terekspos mencakup referensi pemesanan, nama penumpang, dan detail penerbangan. Maskapai memastikan sistem operasionalnya tidak terpengaruh dan tidak ada bukti informasi keuangan atau pembayaran diakses.
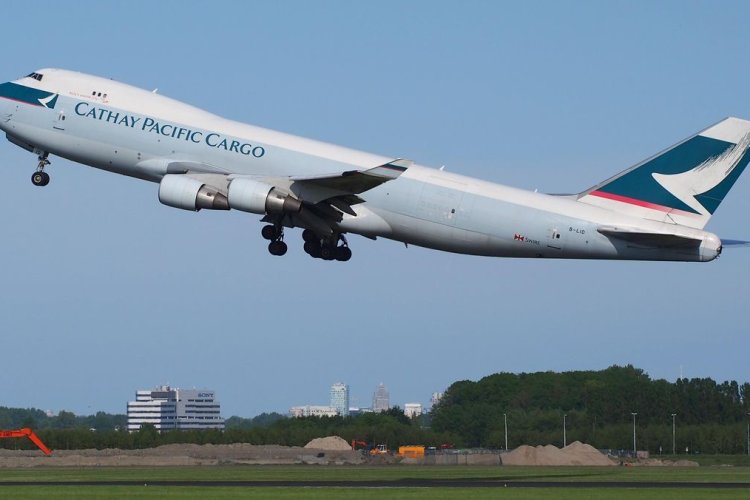
Maskapai penerbangan asal Hong Kong, Cathay Pacific Airways, mengungkapkan bahwa insiden kebocoran data pada penyedia perangkat lunak Spanyol, Amadeus, berdampak terhadap sekitar 53.000 pemesanan tiket. Pengumuman ini disampaikan pihak maskapai pada Jumat (30/10), meski sistem dan operasional Cathay sendiri dinyatakan tidak terdampak.
Cathay Pacific menjelaskan bahwa insiden yang terjadi pada 28 Oktober tersebut mencakup referensi pemesanan, nama penumpang, serta detail penerbangan pada sebagian besar kasus. Namun, pada sebagian kecil kasus, informasi pribadi tambahan turut terekspos. Data yang terdampak merujuk pada pemesanan yang dilakukan antara Agustus hingga September 2023.
Pihak maskapai menegaskan tidak ada bukti yang menunjukkan bahwa informasi keuangan atau pembayaran telah diakses dalam insiden ini. Cathay juga menyatakan bahwa Amadeus telah mengambil langkah penanganan serta meningkatkan kemampuan pemantauan dan deteksi pada sistem mereka.
Kasus yang menimpa Cathay Pacific menyusul laporan serupa dari sejumlah maskapai lain. Japan Airlines dan Asiana Airlines dari Korea Selatan sebelumnya melaporkan bahwa data pelanggan mereka turut terdampak dalam insiden kebocoran di Amadeus. Japan Airlines bahkan mencatat data 92.000 pelanggannya terdampak akibat akses tidak sah ke sistem Amadeus.
Dari sisi Amadeus, perusahaan mengaku telah mengetahui adanya kerentanan yang memengaruhi lingkungan tampilan pemesanan perjalanan. Meski demikian, Amadeus tidak memberikan tanggapan saat diminta keterangan mengenai jumlah maskapai dan pelanggan yang datanya terdampak.
Amadeus menambahkan bahwa investigasi masih terus berlangsung. Sejauh ini, tidak ada indikasi bahwa kerentanan tersebut telah dieksploitasi untuk tujuan serangan ransomware.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0


Comments (0)