

APJII Desak RUU KKS Segera Disahkan, Soroti 68 Juta Serangan Siber dalam Tiga Hari
APJII mendorong percepatan pengesahan RUU Keamanan dan Ketahanan Siber di tengah lonjakan ancaman siber. Data monitoring APJII mencatat 246,4 juta kontak ke alamat IP berbahaya sejak 13 Juni, dengan sekitar 68 juta event serangan dalam tiga hari terakhir. APJII meminta kepastian hukum, portal pelaporan terpadu, dan masa transisi dua tahun bagi ISP.
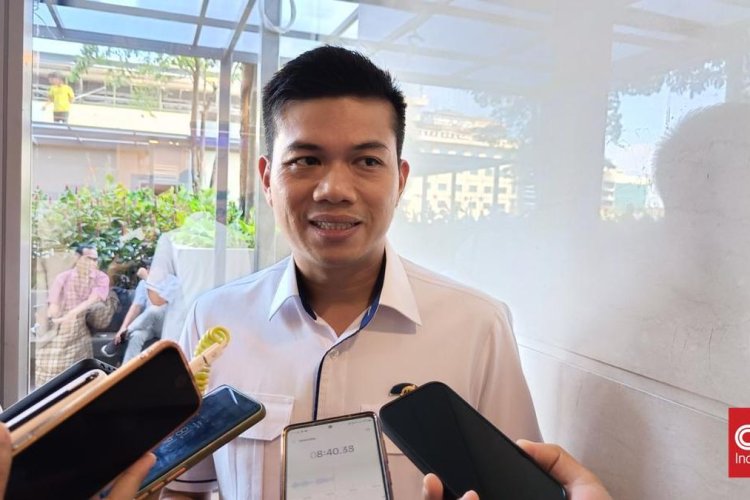
Asosiasi Penyelenggara Jasa Internet Indonesia (APJII) mendesak agar pembahasan Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) dipercepat. Dorongan ini muncul seiring meningkatnya ancaman terhadap infrastruktur digital di Tanah Air.
Ketua Umum APJII Muhammad Arif menegaskan bahwa industri Internet Service Provider (ISP) membutuhkan kepastian hukum dan standar keamanan yang jelas serta terpadu. Menurutnya, kehadiran RUU KKS menjadi krusial untuk menciptakan ekosistem yang kondusif bagi pertumbuhan industri, bukan justru menghambatnya.
"APJII mendukung pengesahan RUU KKS. ISP Indonesia membutuhkan kepastian hukum untuk tumbuh, bukan regulasi yang menghambat," ujar Arif dalam keterangannya, Kamis (3/9).
Urgensi aturan tersebut diperkuat oleh data monitoring APJII. Hingga 28 Agustus 2026, tercatat 246,4 juta kontak terhadap alamat IP berbahaya sejak 13 Juni. Dalam tiga hari terakhir periode pengamatan, APJII bahkan mendeteksi sekitar 68 juta event serangan siber.
Terkait hal itu, APJII menilai RUU KKS perlu mengatur secara tegas standar dan kewajiban ISP, sekaligus menghindari tumpang tindih dengan aturan sektoral yang sudah ada. Asosiasi juga mengusulkan adanya satu portal pelaporan insiden terpadu agar penyelenggara ISP tidak perlu melaporkan insiden yang sama ke sejumlah lembaga secara paralel.
Selain itu, APJII meminta masa transisi dua tahun tetap dipertahankan dalam RUU KKS. Masa transisi ini dinilai penting terutama bagi ISP skala kecil dan menengah agar dapat memenuhi ketentuan kepatuhan. APJII juga mendorong peningkatan kapasitas bagi pelaku usaha tersebut, termasuk melalui pelatihan serta insentif untuk biaya audit dan sertifikasi.
Dari sisi legislatif, anggota Komisi I DPR RI Syamsu Rizal menyoroti perlunya RUU KKS memperjelas pembagian kewenangan antarlembaga dalam menangani insiden siber. Menurutnya, kejelasan tugas dan kewenangan membutuhkan delineasi tegas serta penentuan penanggung jawab respons nasional, terutama komando nasional insiden siber.
Syamsu menambahkan bahwa pembagian peran perlu diatur secara presisi dengan prinsip distributed shared responsibility. Mekanisme penetapan status krisis siber juga harus disertai safeguard, pengawasan yang akuntabel, dan batas waktu yang jelas agar kewenangan yang diberikan tidak berkembang tanpa batas.
Ia turut menyoroti penetapan Infrastruktur Informasi Kritikal (IIK). Menurut Syamsu, penentuan suatu sektor, lembaga, atau sistem sebagai IIK harus dilakukan dengan ukuran yang jelas, terukur, tidak subjektif, dan memiliki dasar hukum yang pasti.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Angry
0
 Sad
0
 Wow
0