Riset Kaspersky Ungkap Ancaman Siber Incar Wisatawan di Jepang, Termasuk dari Indonesia
Riset Kaspersky menemukan maraknya serangan siber yang menargetkan wisatawan di Jepang, termasuk dari Indonesia. Tercatat puluhan juta deteksi ancaman web, ratusan ribu pencuri kata sandi, spyware, dan backdoor. Wisatawan diminta waspada terhadap WiFi publik palsu dan penipuan kode QR pembayaran yang kian marak di Jepang.
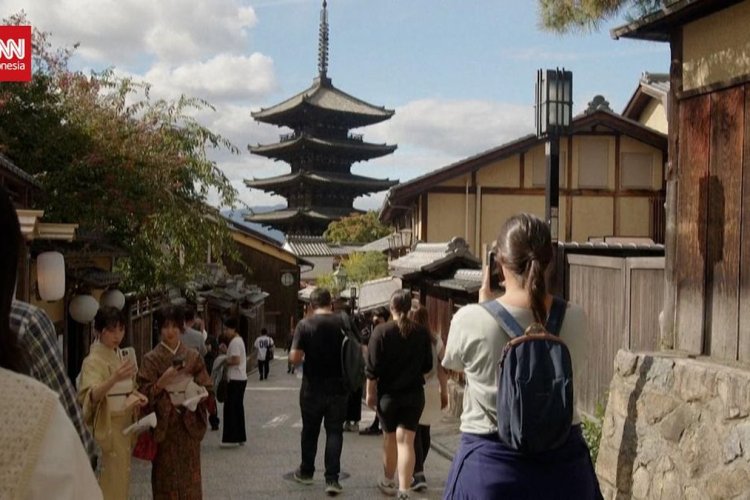
Wisatawan yang berkunjung ke Jepang, termasuk dari Indonesia, menghadapi risiko serangan siber yang cukup serius. Temuan terbaru Kaspersky mengungkap bahwa pengguna internet di Jepang tengah diterpa berbagai ancaman daring yang berpotensi berdampak langsung pada pelancong asing.
Dalam riset tersebut, Kaspersky mencatat sekitar 32.851.462 deteksi ancaman web umum, yakni ancaman yang menyasar situs web berbahaya dan berbagai risiko daring lainnya. Ancaman semacam ini bisa muncul saat wisatawan mencari informasi perjalanan, memesan layanan, atau memanfaatkan jaringan publik.
Selain itu, ditemukan sekitar 201.517 deteksi pencuri kata sandi atau password stealer, yaitu ancaman yang dirancang mengumpulkan kredensial dari peramban, aplikasi, dan akun pengguna. Riset yang sama juga mengungkap sekitar 209.226 deteksi spyware, perangkat lunak berbahaya yang mampu memantau aktivitas pengguna sekaligus mengakses informasi sensitif.
Kaspersky turut mendeteksi sekitar 294.394 backdoor, ancaman yang memungkinkan penyerang memperoleh akses tidak sah ke perangkat yang terinfeksi. Deretan angka tersebut menunjukkan betapa beragamnya modus yang digunakan pelaku kejahatan siber.
Para ahli Kaspersky menyoroti bahwa wisatawan menjadi sasaran empuk karena cenderung menggunakan layanan digital yang asing, terhubung dari lokasi baru, dan kerap harus mengambil keputusan dengan cepat. Kondisi inilah yang dimanfaatkan penjahat siber untuk mengelabui korban.
"Saat berpergian, orang cenderung lebih fokus untuk menjelajahi tempat-tempat baru daripada memikirkan keamanan siber. Inilah yang membuat wisatawan menjadi target yang menarik: mereka menggunakan layanan digital yang asing, terhubung dari lokasi baru, dan sering kali mengambil keputusan dengan cepat," kata Peneliti Keamanan Utama di Global Research and Analysis Team (GReAT) Kaspersky dalam keterangannya, Senin (19/10).
"Riset kami menunjukkan bahwa penjahat siber secara aktif memanfaatkan situasi ini," tambahnya.
Kaspersky mengimbau wisatawan memberi perhatian khusus pada penggunaan WiFi publik dan pencurian kredensial. Layanan WiFi gratis yang tersedia luas di bandara, hotel, kafe, dan pusat perbelanjaan di seluruh Jepang dapat menjadi celah bagi pelaku untuk membuat hotspot palsu yang dirancang mencuri kredensial masuk atau informasi keuangan. Risiko ini muncul ketika wisatawan terhubung ke jaringan publik untuk mengakses layanan perjalanan, surel, akun daring, atau melakukan pembayaran.
Selain itu, wisatawan perlu mewaspadai penipuan pembayaran melalui kode QR. Seiring pesatnya perkembangan ekosistem pembayaran nontunai di Jepang, penipu berpotensi menempelkan kode QR palsu di atas kode QR yang sah atau mengalihkan pembayaran ke rekening milik pelaku. Risiko ini dapat terjadi saat wisatawan menggunakan kode QR untuk membayar di toko, restoran, fasilitas transportasi, atau layanan pariwisata lainnya.
Untuk mengantisipasi hal tersebut, Kaspersky menyarankan wisatawan memeriksa nama pedagang dan detail pembayaran sebelum menyetujui transaksi, menghindari kode QR yang rusak atau tampak telah diubah, mengonfirmasi detail kepada staf jika merasa ragu, serta memastikan notifikasi pembayaran tetap aktif.
What's Your Reaction?
 Like
0
 Dislike
0
 Love
0
 Funny
0
 Wow
0
 Sad
0
 Angry
0

Comments (0)